
Introducción
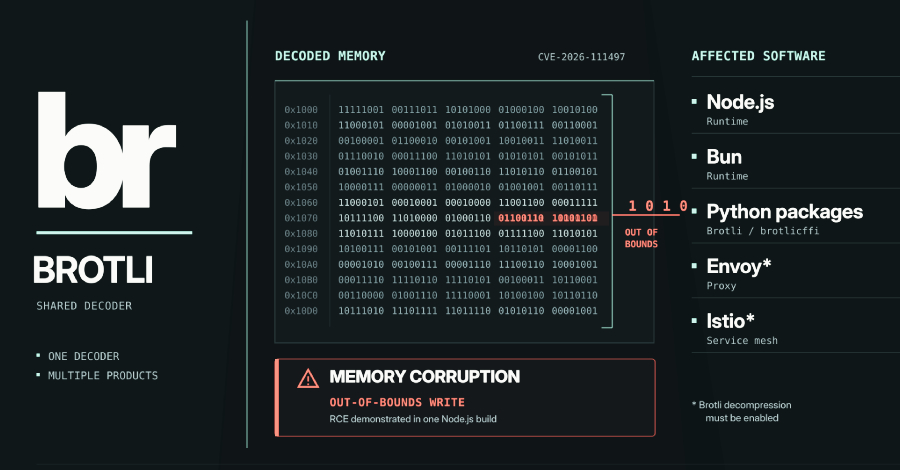
Imaginar un vector de ataque que atraviesa múltiples capas de la infraestructura moderna, desde el runtime de JavaScript hasta los proxies de servicio, es el escenario clásico que los equipos de SRE intentan mitigar mediante aislamiento y actualización continua. El descubrimiento de una vulnerabilidad de corrupción de memoria en el decodificador Brotli de Google (CVE-2026-111497) valida esa preocupación de forma tangible. Este fallo permite que datos comprimidos manipulados sobrescriban la memoria más allá de los límites del búfer, abriendo la puerta a la ejecución de código arbitrario.
A diferencia de las vulnerabilidades que afectan a una sola biblioteca, este defecto reside en el código C base que múltiples proyectos empaquetan y distribuyen de forma independiente. Esto significa que la existencia de un parche oficial en el repositorio de Google no garantiza la seguridad inmediata en Node.js, Bun, los paquetes de Python o los proxies Envoy. Cada producto debe integrar manualmente la corrección en su propia copia del decodificador. La gravedad del asunto escaló cuando el equipo de Imperva logró ejecutar código malicioso en una versión específica de Node.js, confirmando que, aunque no se han reportado ataques en el mundo real todavía, la barrera técnica para el exploits es baja una vez que el conocimiento se difunda.
Qué ocurrió
La vulnerabilidad fue revelada públicamente el 21 de octubre, coincidiendo con el lanzamiento de parches para Node.js y las actualizaciones internas de Google. El núcleo del problema es una condición de out-of-bounds write en el código C que descomprime los flujos de datos Brotli. Al enviar una carga útil comprimida especialmente diseñada, un atacante puede corromper la memoria del proceso que está decodificando esa información. Las consecuencias van desde cuelgues inmediatos del servicio hasta la ejecución remota de código sin autenticación.
Lo inquietante es la historia del parche. La corrección técnica fue incorporada al código fuente de Brotli el 27 de febrero, pero pasó desapercibida para la comunidad de seguridad porque nadie supo, en ese momento, que ese commit cerraba una brecha explotable. No hubo un nuevo lanzamiento de la librería que distribuyera ese arreglo hasta octubre. Durante esos ocho meses, cualquier software que usara una versión compilada entre febrero y octubre estaba expuesto si no había aplicado el parche manualmente. OpenAI, a través de su equipo Codex Security, fue quien reportó el defecto y describió el impacto como RCE no autenticado, afectando a Node.js, Bun y Envoy.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
El alcance de esta vulnerabilidad es transversal y afecta a componentes críticos en la arquitectura de microservicios y aplicaciones web. Para los equipos de seguridad, el reto no es solo parchear, sino identificar dónde se está decodificando Brotli activamente. No todos los sistemas son vulnerables por defecto; la exposición depende de la configuración de decodificación de contenido.
En el ecosistema JavaScript/TypeScript, Node.js y Bun son altamente vulnerables si usan fetch() para recibir respuestas con Content-Encoding: br, o si manejan cuerpos de solicitud Express 5 o body-parser 2 que descomprimen Brotli. Un servidor HTTP estándar en Node.js que no decodifica cuerpos de solicitud por sí mismo podría estar menos expuesto, pero el riesgo persiste en las respuestas entrantes. En infraestructura cloud, Envoy e Istio están en riesgo si tienen habilitado el filtro de descompresión Brotli. Si este filtro está desactivado, el vector de ataque no es alcanzable, lo que hace auditoría de configuración clave.
En el mundo Python, el riesgo es silencioso. La mera instalación de los paquetes Brotli o brotlicffi expone al sistema, porque librerías HTTP populares como requests, urllib3, httpx y aiohttp decodifican Brotli automáticamente en sus respuestas. Una aplicación puede ser vulnerable sin haber importado Brotli explícitamente, simplemente por tener una dependencia transitiva que lo incluye. Las reglas de WAF, como las implementadas por Vercel, ayudan en el tráfico entrante, pero no protegen a las funciones que hacen fetch a servidores externos, donde la respuesta es la que porta el payload malicioso.
Detalles técnicos
Los detalles técnicos revelan una divergencia significativa en la calificación de severidad y la viabilidad del exploit. Google, quien asignó el CVE, lo catalogó con un puntaje CVSS 4.0 de 9.2 (Crítico). Sin embargo, Node.js lo clasifica como «High» y Red Hat como «Important» con un 8.1. Esta discrepancia suele deberse a la complejidad del ataque y la disponibilidad de pruebas de concepto (PoC) públicas.
El equipo de Imperva Red Team, bajo el nombre de proyecto «Node2Shell», logró ejecutar código en un build sin modificar de Node.js 24.22.0 en Linux ARM64. El éxito del exploit requirió varios intentos y no fue publicado públicamente, lo que mantiene la barrera de entrada alta por ahora. CISA, en su evaluación del 23 de octubre, registró la explotación como «ninguna» y la automatización como «no». Red Hat confirmó que no existe un PoC fiable y público para la ejecución de código, aunque sí se han observado caídas de servicio (DoS).
Los vectores de ataque son claros:
La naturaleza de la distribución de software complica la remediación. Como cada runtime empaqueta su propia versión del decodificador de Google, no basta con actualizar el sistema operativo. Por ejemplo, Debian lanzó el parche para su paquete brotli el 23 de octubre en la versión 1.1.0-2+deb13u1 para Debian 13 (trixie). Amazon Linux 2023, sin embargo, aún marcaba sus paquetes brotli y nodejs-24 como pendientes de corrección al 22 de octubre. Este desfase temporal crea ventanas de vulnerabilidad críticas en entornos heterogéneos.
Qué deberían hacer los administradores y equipos técnicos
La prioridad es identificar la exposición y aplicar parches específicos por componente, no solo por sistema operativo.
– En Envoy/Istio: Verificar si el filtro envoy.filters.http.decompressor está activo para br. Si no es estrictamente necesario, desactívalo temporalmente.
– En Node.js/Bun: Revisa si usas fetch personalizado o middlewares de descompresión en request bodies. Si no puedes actualizar el runtime, considerar eliminar br del header Accept-Encoding en clientes internos, aunque esto no es una solución completa y puede degradar el rendimiento.
– Node.js: Actualiza a la última versión de la línea 24 o 22 que incluya el parche de seguridad. No hay workaround conocido; la actualización del runtime es obligatoria.
– Bun: Verifica la versión instalada y actualiza al último lanzamiento estable que incorpore la corrección del decodificador.
– Python: Actualiza los paquetes Brotli y brotlicffi. Ten en cuenta que los escáneres de dependencias como Dependabot pueden no marcarlos inmediatamente porque la advisory de GitHub apunta al repo de Google y no a los paquetes PyPI directamente. Las entradas PYSEC-2026-4322 y PYSEC-2026-4323 se agregaron recientemente; verifica manualmente las versiones instaladas.
# Ejemplo para verificar versiones en Python
pip list | grep -i brotli
# Actualización recomendada
pip install –upgrade brotli brotlicffi
– Actualizar el código o la imagen base no es suficiente si el proceso sigue corriendo con la librería en memoria. Reinicia todos los servicios afectados.
– En entornos Kubernetes o Docker, reconstruye las imágenes base para asegurarte de que el sistema operativo subyacente (Debian, Amazon Linux, etc.) tenga el paquete brotli parcheado.
– Mantén las reglas de WAF activas para tráfico entrante, pero reconoce su limitación en conexiones de salida (egress).
– Monitorea logs de caída inesperados en servicios que procesan payloads comprimidos, ya que podrían indicar intentos de explotación aunque no logren RCE.
Conclusión
La CVE-2026-111497 es un recordatorio de que la seguridad de las dependencias de bajo nivel (como los decodificadores de compresión) es tan crítica como la de las librerías de aplicación. El hecho de que el parche original existiera en el código fuente durante meses sin ser reconocido como una corrección de seguridad sugiere una brecha en los procesos de revisión de commits y lanzamientos en proyectos de código abierto masivos.
Para los equipos de infraestructura, la acción inmediata es clara: actualizar Node.js, Bun, Python y Envoy a las versiones corregidas y reiniciar los servicios. La ausencia de ataques en el mundo real hoy es una ventaja temporal, no una garantía. Dado que la complejidad del exploit es manejable para atacantes avanzados, la ventana de exposición debe cerrarse antes de que el código de explotación se vuelva trivial. La visibilidad sobre qué componentes decodifican Brotli es el primer paso indispensable para mitigar este riesgo sistémico.
Fuentes
https://thehackernews.com/2026/10/brotli-decoder-flaw-behind-nodejs-rce.html
https://cloud.google.com/blog/topics/developers-practitioners
https://itsfoss.com/