
Introducción
La convergencia entre inteligencia artificial generativa y hardware embebido ha dejado de ser una promesa teórica para convertirse en una realidad operativa con implicaciones directas en la seguridad de la cadena de suministro. Meta ha publicado el Muse Gadgets SDK, un conjunto de herramientas de código abierto diseñado para conectar dispositivos basados en ESP32 y placas de desarrollo de Linux, como Raspberry Pi, con su recién lanzado agente de IA personal Muse. Para los equipos de DevOps y seguridad, esto no es simplemente otro proyecto de hobbyists; representa la entrada de un gigante tecnológico en el ecosistema de IoT con un modelo de licencia permissivo (Apache 2.0) y una arquitectura que depende fuertemente de la conectividad cloud para funciones de inferencia.
El desafío inmediato para los administradores de infraestructura no es si usarán estas herramientas en sus servidores de producción, sino cómo gestionar la introducción de este tipo de dependencias en redes corporativas o entornos de desarrollo compartido. El SDK permite que dispositivos físicos actúen como interfaces de entrada y salida para modelos de lenguaje de gran escala, lo que abre vectores de ataque potentes si no se aíslan correctamente. La liberación de este código bajo GitHub exige una revisión exhaustiva de los permisos de red, la gestión de tokens y la superficie de ataque que introduce el binario del cliente en dispositivos con recursos limitados.
Qué ocurrió
El 12 de octubre de 2026, Meta puso a disposición pública el repositorio del Muse Gadgets SDK. Este movimiento sigue al lanzamiento inicial de la plataforma Muse el 6 de septiembre, un agente de IA diseñado para interactuar con el entorno físico de los usuarios. Nat Friedman, líder de producto en Meta Superintelligence Labs, describió el SDK como un «side project» (proyecto paralelo) destinado a habilitar lo que denominan «Physical AI», permitiendo que monitores de hardware y dispositivos inteligentes respondan a comandos de voz y contexto en tiempo real.
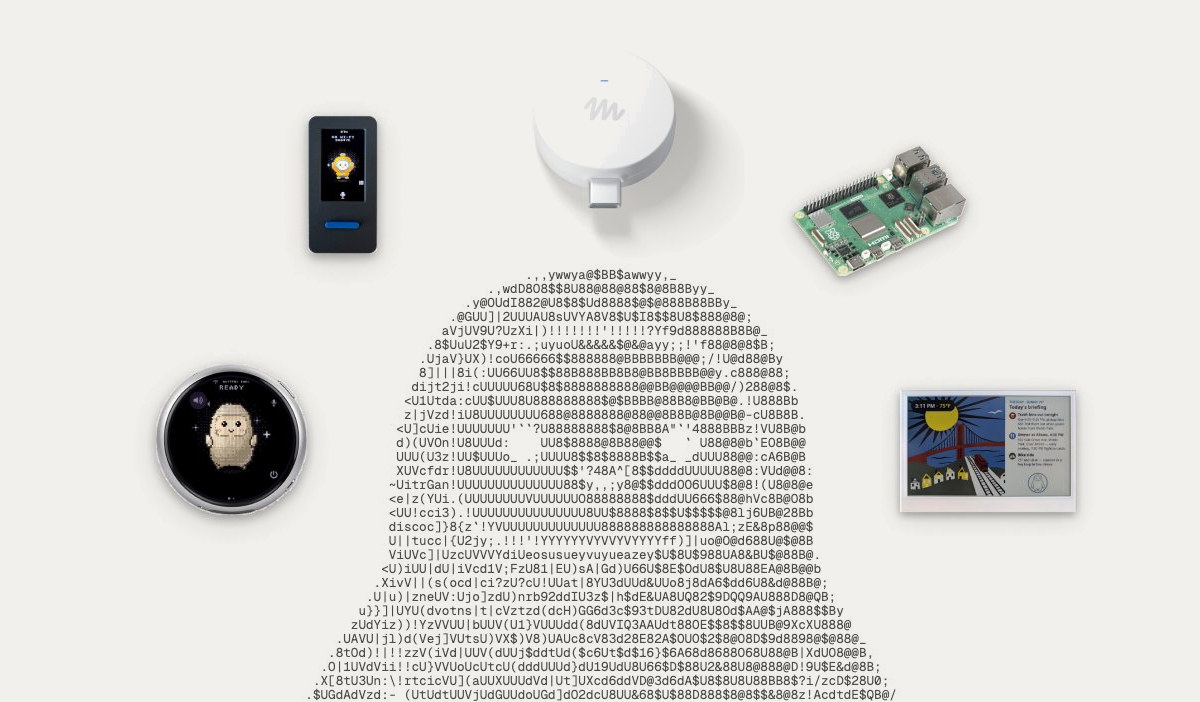
El repositorio en GitHub está estructurado en tres directorios principales. Dos contienen el código base para la integración con microcontroladores ESP32 y sistemas operativos Linux embebidos. El tercer directorio incluye una biblioteca de «skills» o habilidades preconfiguradas para interactuar con dispositivos de terceros, incluyendo Apple HomePod Mini, impresoras Brother y Epson, dispositivos ESPHome, impresoras 3D y diversos televisores inteligentes. La licencia principal es Apache 2.0, lo que facilita la reutilización comercial pero también elimina la garantía de soporte formal por parte de Meta, desplazando la responsabilidad de mantenimiento y parches de seguridad hacia la comunidad de desarrolladores y los usuarios empresariales.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
La adopción de este SDK en entornos controlados introduce complejidad en la gestión de identidades y accesos (IAM). Para que un dispositivo funcione como un «Muse Gadget», requiere un token de SDK específico que vincula el hardware con la cuenta de usuario de Muse. En un escenario corporativo, esto significa gestionar la rotación de secretos en dispositivos que a menudo no tienen una infraestructura de gestión de secretos robusta (como HashiCorp Vault) integrada nativamente. Si un dispositivo ESP32 comprometido filtra su token, un atacante podría enviar comandos maliciosos a través de la API de Muse, potencialmente ejecutando acciones en otros dispositivos vinculados al mismo ecosistema de usuario.
Desde la perspectiva de la infraestructura de red, los dispositivos recomendados por Meta, como el Raspberry Pi 5 o los kits de desarrollo Waveshare ESP32-S3, dependen de conexiones WiFi 6 y Bluetooth Low Energy (BLE). Esto expande la superficie de ataque wireless dentro de las oficinas o centros de datos. Además, la arquitectura sugiere que la inferencia de IA no ocurre completamente en el edge, sino que depende de la nube de Meta para el procesamiento de lenguaje natural. Esto implica que los datos de audio y contexto capturados por los dispositivos viajan fuera de la red local, lo cual puede violar políticas de residencia de datos (GDPR, HIPAA) si no se configura un aislamiento estricto o una pasarela de anonimización.
Detalles técnicos
El SDK está optimizado para dos arquitecturas principales: microcontroladores ESP32 y placas SBC con Linux. Meta recomienda específicamente el Raspberry Pi 5 para implementaciones Linux debido a su capacidad de cómputo, y el kit Waveshare ESP32-S3-Touch-AMOLED-1.75C o el Seeed reTerminal E1002 para dispositivos con pantalla. También se mencionó la fabricación de 5000 unidades del dispositivo «Muse Home Link», basado en el chip ESP32-C5, que ofrece conectividad dual-band WiFi 6, BLE y 802.15.4 (Zigbee/Thread), con 8MB de flash y 8MB de PSRAM.
La integración técnica requiere habilitar el modo de desarrollador en la aplicación móvil de Muse (iOS o Android) y vincular el dispositivo físico a través de un par de códigos o tokens. El código fuente en GitHub utiliza componentes modulares para manejar la captura de audio, la transmisión a la nube y la interpretación de comandos. Para los desarrolladores que operan en entornos Linux, la implementación implica compilar dependencias específicas para ARM64 o amd64, gestionar drivers de micrófono y altavoz, y asegurar que el servicio se ejecute como un daemon systemd con permisos mínimos necesarios.
Un punto crítico es la dependencia de las «skills» predefinidas. Estas habilidades son esencialmente scripts o configuraciones que mapean intentos de lenguaje natural a llamadas API específicas de dispositivos de terceros. Esto crea una cadena de confianza extendida: si una skill está mal escrita o explota una vulnerabilidad en el dispositivo IoT subyacente (como una impresora Epson), el compromiso puede propagarse lateralmente.
Qué deberían hacer los administradores y equipos técnicos
Los equipos de seguridad e infraestructura deben tratar cualquier dispositivo que utilice el Muse Gadgets SDK como un sistema hostil hasta que se demuestre lo contrario. Primero, implemente una segmentación de red estricta. Los dispositivos que ejecuten el SDK deben estar en una VLAN aislada sin acceso directo a recursos críticos de la red corporativa (bases de datos, servidores de archivos, controladores de dominio). Utilice reglas de firewall para permitir solo el tráfico hacia los endpoints de API de Meta necesarios para la operación del agente, bloqueando todo el tráfico saliente innecesario.
En segundo lugar, establezca una política de gestión de secretos para los tokens de SDK. No almacene los tokens en texto plano en el código fuente ni en archivos de configuración accesibles públicamente. Utilice variables de entorno protegidas o un almacén de secretos seguro si el dispositivo Linux lo permite. Para los dispositivos ESP32, que tienen recursos limitados, asegúrese de que el almacenamiento flash esté cifrado y que los tokens tengan una vida útil corta, rotándolos regularmente mediante un mecanismo de renovación automatizado.
Finalmente, monitoree activamente el tráfico de red generado por estos dispositivos. Utilice herramientas de análisis de flujo (como NetFlow o sFlow) para detectar anomalías en el volumen de datos enviados a la nube de Meta o conexiones a IPs no reconocidas. Dado que el SDK está bajo Apache 2.0 y no tiene soporte SLA, los equipos deben estar preparados para auditar el código fuente en busca de vulnerabilidades conocidas y aplicar parches manualmente si se identifican fallos en las bibliotecas de dependencias.
Conclusión
El lanzamiento del Muse Gadgets SDK por parte de Meta marca un hito en la democratización de la IA física, pero introduce nuevos riesgos operativos que los equipos de DevOps y seguridad no pueden ignorar. La facilidad de integración con hardware común como Raspberry Pi y ESP32 baja la barrera de entrada, pero también la barrera para la introducción de malware o la exposición de datos sensibles.
La clave para una adopción segura reside en el aislamiento de red, la gestión rigurosa de identidades y la supervisión continua del tráfico generado por el agente. Al tratar estos dispositivos como endpoints no confiables y aplicar el principio de privilegio mínimo, las organizaciones pueden explorar el potencial de la IA en el edge sin comprometer la integridad de su infraestructura central. La comunidad de código abierto jugará un papel crucial en la maduración de las prácticas de seguridad para este tipo de implementaciones en los próximos meses.
Fuentes
- https://www.cnx-software.com/2026/10/12/facebook-releases-muse-gadgets-sdk-for-esp32-and-raspberry-pi-linux-based-devices/