
Introducción
La ausencia de un CVE no equivale a la ausencia de riesgo crítico. El 16 de octubre, el investigador de seguridad Quentin Kaiser reveló una falla lógica en la implementación de Wi-Fi Protected Setup (WPS) del firmware propietario de Broadcom, permitiendo a un atacante dentro del rango de radio ejecutar código arbitrario con privilegios de root en routers afectados. Lo alarmante no es solo el impacto directo, sino la situación de gobernanza: Broadcom reconoce el problema desde 2018, se niega a asignar un identificador CVE y no ha desplegado parches para la mayoría de los dispositivos, dejando a millones de gateways domésticos y empresariales expuestos a ataques «over-the-air» sin necesidad de conocer la contraseña Wi-Fi ni interactuar con la red.
Para los equipos de seguridad y SRE, esto rompe el flujo estándar de gestión de vulnerabilidades. Sin un CVE, las herramientas de escaneo automatizado (como Nessus o Qualys) ignoran la amenaza, y los procesos de parcheo basados en boletines de seguridad no se activan. La mitigación depende exclusivamente de la identificación manual de hardware específico y, en el caso de chips antiguos, de la sustitución física del equipo, dado que Kaiser cataloga estos dispositivos como «forever days», vulnerabilidades que técnicamente no recibirán corrección jamás.
Qué ocurrió
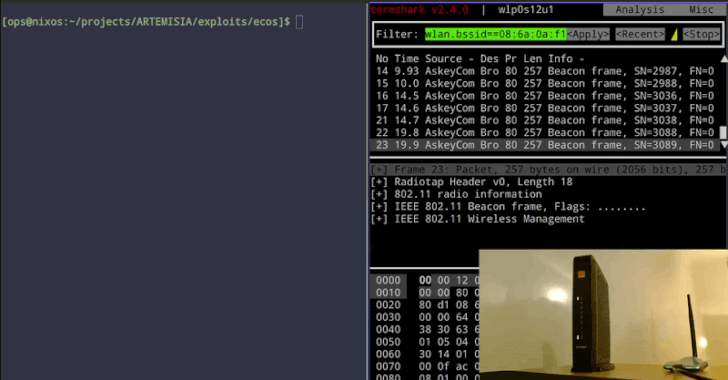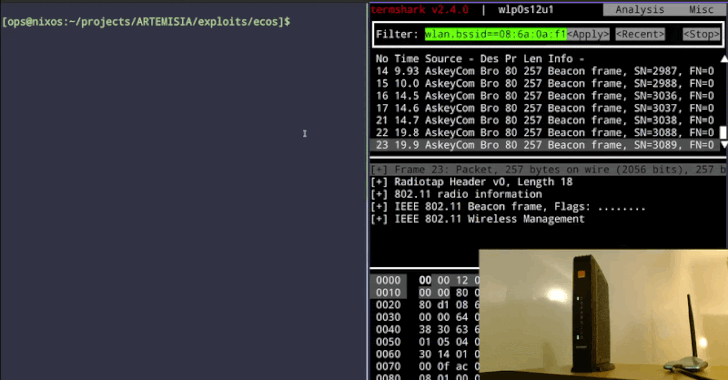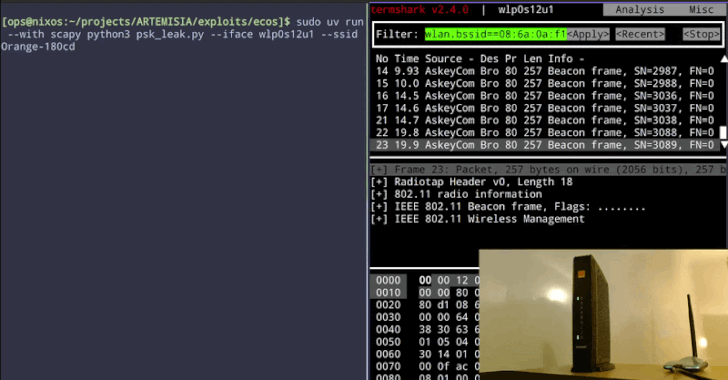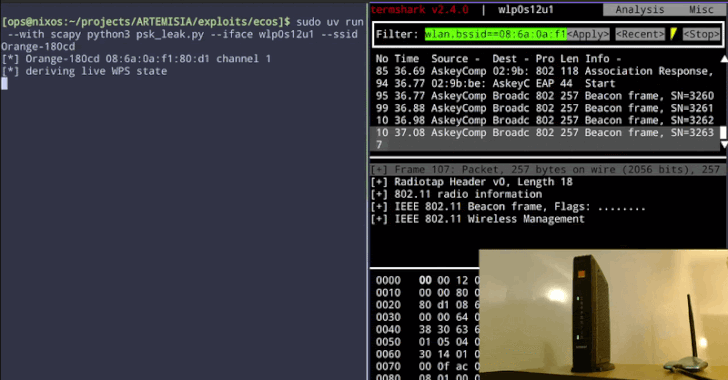
Kaiser desarrolló exploits funcionales contra dos familias de gateways proporcionados por operadores belgas, demostrando dos escenarios de ataque distintos pero igualmente críticos. En el primer caso, utilizando un gateway Orange Belgium (modelo Askey TCG3000), el exploit extrajo la clave precompartida (PSK) del Wi-Fi directamente de la memoria del dispositivo y la transmitió de vuelta al atacante, quien luego se unió a la red legítimamente. En el segundo escenario, contra un gateway Proximus (Sagemcom BBOX3V+), el código malicioso abrió una reverse shell sobre tramas Wi-Fi puras, otorgando acceso a una línea de comandos remota sin necesidad de servidores externos ni conexiones de internet.
El vector de ataque explota el manejo incorrecto del reensamblado de mensajes WPS fragmentados. Un atacante envía paquetes crafted que corrompen la memoria del router; desde ahí, Kaiser logró read-back de memoria y ejecución de código. El ataque no requiere autenticación previa ni interacción del usuario. Aunque Kaiser no reportó ataques en el mundo real hasta la fecha, la técnica es directamente aplicable a amenazas persistentes avanzadas (APT) que utilizan proximidad física para comprometer redes perimetrales, similar a tácticas observadas en grupos de hacktivismo estatal.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
El impacto se mide en la opacidad de la cadena de suministro y la imposibilidad de remediación estandarizada. Kaiser estima que millones de dispositivos están afectados, incluyendo routers de Cisco para pequeñas empresas, modelos Huawei y ARRIS. En Bélgica, tres de los cuatro grandes proveedores (Proximus, Orange Belgium, VOO) distribuyen gateways vulnerables, sumando cientos de miles de unidades. Para las organizaciones que utilizan este hardware en sucursales remotas o teletrabajo, el riesgo es la lateral movement inmediata: un atacante en el estacionamiento de la oficina puede comprometer el gateway y pivotar hacia la red interna corporativa.
La falta de CVE crea un vacío en las políticas de cumplimiento. Los marcos como ISO 27001 o SOC 2 requieren gestionar vulnerabilidades conocidas. Aquí, el riesgo es «conocido» por el fabricante y el investigador, pero no está en la base de datos pública. Esto obliga a los equipos de seguridad a mantener una vigilancia activa sobre investigaciones ad-hoc y a realizar inventarios de hardware granulares, identificando no solo el modelo comercial del router, sino el chipset Broadcom y su versión de firmware, lo cual suele ser información opaca para los usuarios finales.
Detalles técnicos
La vulnerabilidad reside en el código WPS de Broadcom, rastreado hasta al menos 2010. Broadcom implementó un parche incompleto en 2018 y recomendó a los fabricantes migrar al paquete de software hostapd en lugar de utilizar su implementación propietaria. Sin embargo, la migración no es universal. Los chips afectados se dividen en dos categorías con distintos destinos de soporte:
Kaiser proporcionó herramientas de triage, aunque no de solución:
- Reglas YARA: Para detectar el código vulnerable en firmwares extraídos.
- Script de escaneo: Un listener que analiza tráfico de un punto de acceso en vivo para determinar si «parece» vulnerable.
Es crucial notar que estas herramientas son indicativas. Un dispositivo parcheado podría coincidir parcialmente con las reglas YARA debido a la similitud de código, por lo que un «hit» requiere verificación manual adicional. No existe ninguna configuración de software, como deshabilitar WPS, que Kaiser haya identificado como una mitigación completa contra este vector específico de corrupción de memoria en el reensamblado de paquetes.
Qué deberían hacer los administradores y equipos técnicos
Dado que no hay parche oficial ni CVE para rastrear, la estrategia debe pasar de «remediar» a «mitigar y reemplazar».
Conclusión
La falla de Broadcom WPS expone una falla sistémica en la coordinación de divulgación de vulnerabilidades. La negativa de un fabricante a asignar un CVE no elimina el riesgo; lo oculta bajo capas de burocracia que penalizan a los administradores de sistemas. Para los equipos de DevOps y Seguridad, la lección es clara: no confiar ciegamente en la ausencia de un CVE como indicador de seguridad. Los «forever days» en hardware embebido requieren una estrategia de obsolescencia programada y una vigilancia activa de investigaciones de seguridad independientes, ya que el ciclo de vida del soporte técnico de estos dispositivos no coincide con las expectativas de seguridad modernas. La única defensa real contra dispositivos eCos vulnerables es retirarlos de la red.
Fuentes
https://thehackernews.com/2026/10/unpatched-broadcom-wi-fi-flaw-lets.html