
Introducción
La ventana de exposición para las vulnerabilidades críticas en aplicaciones de consumo masivo se ha reducido a horas, no a días. Apenas veinticuatro horas después de que un investigador publicara la prueba de concepto (PoC) de una cadena de exploits denominada Plex2Shell, los equipos de seguridad han detectado intentos de explotación activos en la naturaleza. El objetivo no es el robo de datos tradicional, sino la monetización inmediata de recursos computacionales: los atacantes instalan mineros de criptomonedas y backdoors de proxy que transforman servidores comprometidos en nodos de una red botnet.
Para los equipos de DevOps y SRE que administran infraestructuras de media o entornos de desarrollo donde Plex Media Server corre en contenedores o VMs Linux, esto representa un riesgo operativo directo. La facilidad con la que la cadena de exploits deriva en ejecución remota de código (RCE) sin autenticación significa que cualquier instancia expuesta a Internet sin parchear es una víctima potencial. La rapidez del ciclo de ataque-post-PoC exige una respuesta automatizada de parcheo y una revisión inmediata de la superficie de ataque.
Qué ocurrió
La cadena de vulnerabilidades, bautizada como Plex2Shell por el investigador conocido como boredhackerblog, combina cuatro fallos distintos en el código de Plex Media Server. En conjunto, permiten que un atacante no autenticado obtenga control remoto total sobre la instancia vulnerable. Estas fallas fueron reportadas a Plex el 27 de julio de 2026 por el investigador de seguridad Zach Main. La respuesta del vendor fue rápida: lanzaron la versión 1.43.3.10861 el 3 de agosto de 2026, corrigiendo los defectos identificados.
Sin embargo, la información técnica detallada de la cadena no se hizo pública hasta el 16 de octubre de 2026. A partir de ese momento, la actividad maliciosa escaló casi instantáneamente. Los ataques observados utilizan scripts shell para descargar cargas útiles desde servidores remotos controlados por los atacantes. Una de las IP identificadas en la campaña es 217.60.194[.]116. El script utiliza utilidades estándar como wget o curl para traer el payload, lo que sugiere que el vector de ataque no requiere herramientas complejas, sino simplemente acceso a la red y ejecución de comandos básicos en el sistema comprometido.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
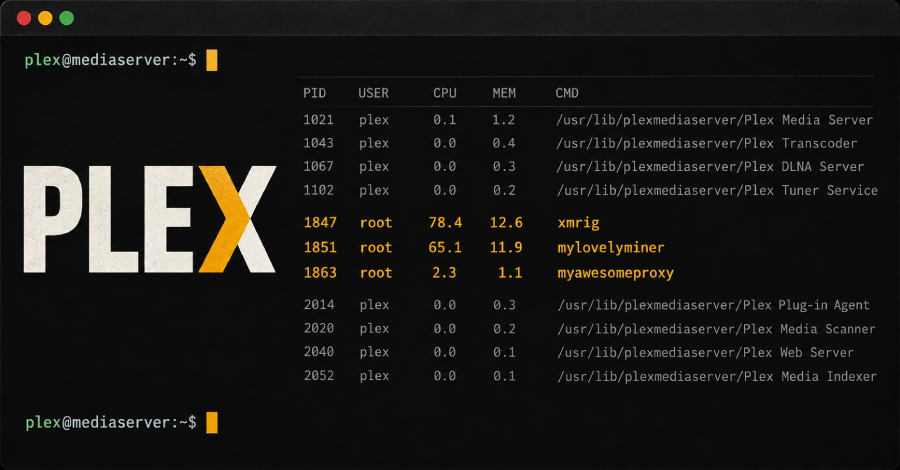
El impacto inmediato es el secuestro de recursos de cómputo y red. Los atacantes despliegan dos componentes principales: un minero de Monero llamado «mylovelyminer» (basado en XMRig) y un software de proxy inverso denominado «myawesomeproxy». El minero apunta a servidores de pool específicos, como ota.proxystream[.]st, consumiendo ciclos de CPU y memoria que degradan el rendimiento de cualquier otro servicio alojado en la misma infraestructura. En entornos cloud, esto se traduce directamente en costos operativos elevados debido al consumo de instancias EC2 o similares.
El componente myawesomeproxy es particularmente insidioso para la seguridad de la red. Este binario actúa como un backdoor silencioso y un proxy de tráfico. Según los análisis de VirusTotal y los registros de Bitsight, el software permite que el tráfico externo pase a través del dispositivo comprometido. Esto convierte al servidor Plex en un nodo de salida para ataques DDoS o actividades ilegales, asociado en este caso con la botnet AISURU. Para los equipos de seguridad, esto significa que su propia IP podría aparecer en listas negras globales, rompiendo la reputación de la organización y bloqueando comunicaciones legítimas con proveedores de correo, APIs de pago o servicios de terceros.
Detalles técnicos
La cadena Plex2Shell culmina en la ejecución remota de código. Aunque el artículo fuente menciona cuatro vulnerabilidades encadenadas, destaca específicamente la CVE-2026-96651 con una puntuación CVSS de 7.1 (Alta). Esta puntuación refleja la complejidad del ataque y su impacto en la confidencialidad, integridad y disponibilidad. La explotación exitosa permite ejecutar comandos arbitrarios con los privilegios del usuario que corre el servicio Plex, que a menudo tiene permisos elevados para gestionar archivos multimedia.
Una vez obtenida la ejecibilidad, el atacante lanza un script shell. El flujo típico observado es:
El mensaje de advertencia que muestra myawesomeproxy al ejecutarse («Running this software on any of your devices makes you agree to the potential external use of your internet traffic») revela la naturaleza dual del malware: es tanto una herramienta de minería como un servicio de proxyware. Los dominios involucrados, como proxystream[.]st y sus subdominios (global.relay.proxystream[.]st), ya habían sido señalados por Bitsight en agosto de 2026 en relación con la infraestructura de la botnet AISURU. Esto indica una reutilización de infraestructura criminal establecida, lo que aumenta la eficacia y la resiliencia de la campaña.
Qué deberían hacer los administradores y equipos técnicos
La acción prioritaria y no negociable es actualizar Plex Media Server. Si su instancia está corriendo una versión anterior a la 1.43.3.10861, es vulnerable. No espere a ventanas de mantenimiento; ejecute la actualización inmediatamente. Para instalaciones en Linux, verifique la versión actual y actualice el paquete correspondiente. Si utiliza Docker, reconstruya la imagen base con la versión parcheada y reinicie los contenedores.
Además del parcheo, implemente mitigaciones de red y detección:
Si detecta una infección, no basta con matar el proceso. Debe asumir que el sistema está comprometido. Reinstale el servidor desde una imagen limpia, ya que los backdoors de proxy suelen establecer persistencia mediante systemd services o cron jobs que pueden no ser evidentes en una limpieza superficial.
Conclusión
La cadena Plex2Shell demuestra que la combinación de múltiples vulnerabilidades de severidad media-alta puede resultar tan letal como un fallo crítico único, especialmente cuando se trata de software expuesto públicamente. La rápida transición de PoC público a explotación masiva en menos de 24 horas subraya la obsolescencia de los ciclos de parcheo trimestrales o mensuales para componentes de cara al usuario.
Para los equipos de infraestructura, la lección es clara: la superficie de ataque de aplicaciones «de consumo» desplegadas en entornos empresariales o de desarrollo suele subestimarse. Plex Media Server, aunque diseñado para uso doméstico, a menudo reside en redes corporativas o en nubes privadas para pruebas multimedia. Tratar estas instancias con la misma rigurosidad que un servidor de producción es esencial. Mantener la versión 1.43.3.10861 o superior, monitorear el tráfico saliente y tener scripts de respuesta a incidentes listos para detectar mineros y proxies son las defensas mínimas viables contra esta campaña activa.
Fuentes
https://thehackernews.com/2026/10/hackers-exploit-plex2shell-flaws-to.html